Alerte sécurité · mercredi 21 octobre 2026
Faille critique dans PHP !
Depuis le 21 octobre 2026 à 16 h 00, la faille PHP2Shell donne à n’importe quel attaquant le contrôle total de vos serveurs PHP, sans mot de passe. Nous patchons votre serveur sous 2 h, pour 899 € HT.
Vous préférez le faire vous-même ? Consultez notre guide technique pas à pas.
Être rappelé
Laissez vos coordonnées : nous vous rappelons sous 2 h ouvrées pour faire le point et intervenir.
L’offre
899 € HT par serveur, tout compris
Audit, correctif, tests, rapport. Nous intervenons sous 2 h, sans engagement : vous validez lors du rappel, la facture arrive à l’issue de l’intervention.
Dégressif dès 2 serveurs : 1 759 € les 2 (-2 %), à partir de 2 559 € les 3 (-5 %), à partir de 4 849 € les 6 (-10 %). Au-delà de 10 serveurs, devis sur mesure sous 2 h.
Inclus dans l’intervention
- Audit de vos versions PHP et de l’exposition réelle de chaque serveur
- Application du correctif officiel dès sa publication
- Migration vers PHP 8.2+ si votre version est en fin de vie (aucun correctif ne sortira)
- Tests de non-régression sur vos applications avant et après
- Vérification post-patch : version, services, logs d’erreurs
- Rapport d’intervention écrit (versions avant/après)
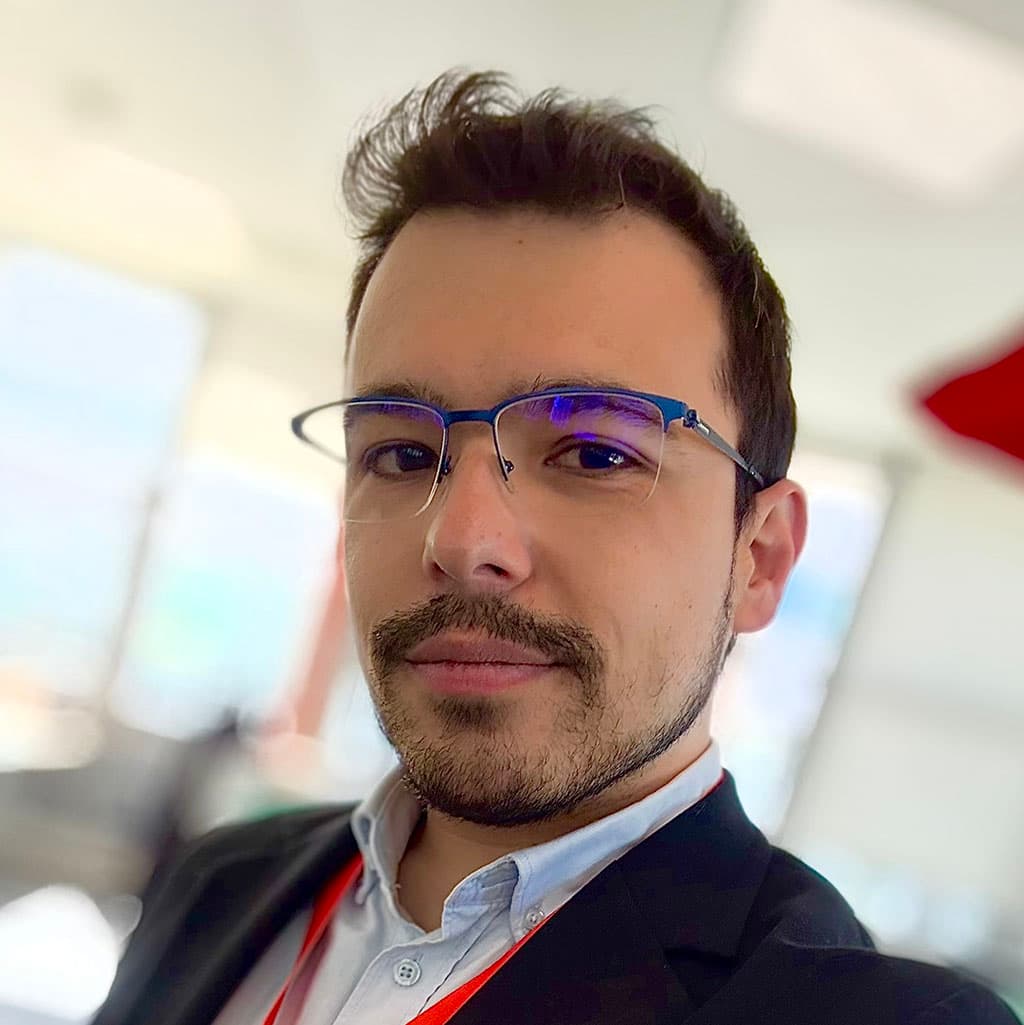
Qui intervient
Peter Cauty : 20 ans de PHP
Fondateur d’Altered Pixel, maison de Conseil en informatique spécialisée en Intelligence Artificielle. 20 ans à faire tourner des serveurs PHP en production : sites WordPress, applications métier, infrastructures e-commerce. Dans la communauté PHP francophone, son surnom est « PHPeter ».
Celui qui vous rappelle au téléphone se connecte à votre serveur et applique le correctif lui-même, sans script ni sous-traitance.
- - 20 ans d’expérience PHP, du code à l’infrastructure
- - Des dizaines de serveurs audités et patchés en production
- - Migration de version EOL incluse si votre serveur est concerné
Questions fréquentes
Tout savoir sur la faille et sur notre intervention
Quelles versions de PHP sont concernées par CVE-2026-109618 et CVE-2026-109619 ?
Toutes les versions de PHP depuis PHP 5 selon le CERT-EU (les fuites évoquent PHP 5.4 et ultérieur). Les versions officiellement supportées (PHP 8.2, 8.3, 8.4 et 8.5) recevront un correctif lors de la release du 21 octobre 2026 à 14 h 00 UTC. Les versions 8.1 et antérieures sont en fin de vie : aucun correctif ne sera publié, la seule issue est une migration.
Vos serveurs ont-ils une version EOL ? C’est grave ?
Oui, c’est le cas le plus grave. Une version EOL (end of life) ne reçoit plus aucun correctif de sécurité : PHP 8.1 est en fin de vie depuis le 31 décembre 2025, tout comme 8.0, 7.4 et toutes les branches antérieures. Pour le savoir : en SSH, « php -v » affiche la version ; sinon via phpinfo() ou votre panel (Plesk, cPanel). Si votre version est EOL, aucune mise à jour ne sortira aujourd’hui pour ces CVE. Nous migrons votre serveur vers PHP 8.2+, tests de compatibilité compris. C’est inclus dans l’intervention.
Pourquoi agir avant 14 h 00 UTC si le correctif n’existe pas encore ?
Parce qu’à 14 h 00 UTC, les détails techniques deviennent publics en même temps que le correctif, et un outil d’exploitation (« PHP2Shell ») a déjà fuité. Sansec estime que les attaques de masse commenceront dans les 15 minutes suivant la publication. Se préparer avant, c’est être patché dans la foulée. À défaut, le CERT-EU recommande d’isoler les applications exposées d’Internet.
Le patch peut-il casser mon site ou mon application ?
Toute mise à jour comporte un risque ; nous le limitons. Audit préalable, tests de non-régression avant et après, fenêtre d’intervention choisie avec vous, snapshot et rollback si votre infrastructure le permet. Un rapport écrit vous rend compte des versions avant/après.
Intervenez-vous sur hébergement mutualisé, VPS, serveur dédié ou cloud ?
Oui. Mutualisé (OVH, Infomaniak, o2switch…), VPS, dédié, cloud (AWS, Scaleway, Azure) : nous intervenons avec les accès que vous nous fournissez (SSH, panel Plesk/cPanel), ou en coordination avec votre hébergeur. Sans accès, nous vous guidons pas à pas ou prenons la main via votre prestataire.
Que se passe-t-il si je ne fais rien ?
Une exécution de code à distance sans authentification signifie qu’un attaquant peut prendre le contrôle de votre serveur : vol de données clients, rançonnage, minage, blacklistage de vos e-mails, mise hors ligne. Le CERT-EU recommande de patcher immédiatement ou d’isoler les applications d’Internet. Une compromission coûte plus cher que les 899 € du patch.
Les correctifs tombent à 14 h 00 UTC. Quinze minutes plus tard, les attaques de masse.
899 € HT par serveur, nous intervenons sous 2 h, rapport à l’appui.
Altered Pixel est une maison de Conseil en informatique spécialisée en Intelligence Artificielle.
Découvrir Altered Pixel